O que aconteceu
A adoção de agentes de IA em empresas expôs uma lacuna de segurança que não é do modelo, e sim do fluxo de trabalho: os dados que o agente consegue ler são muito mais amplos do que os sistemas que ele pode alterar com segurança. O tema foi reportado pela VentureBeat e dialoga com a previsão do Gartner de que 40% das empresas vão rebaixar ou desativar agentes autônomos até 2027 por falhas de governança.
Diferente dos chatbots, agentes executam ações. Um agente conectado ao CRM, ao e-mail e a um sistema financeiro não apenas responde: ele muda registros, dispara mensagens e movimenta dados. Quando essas credenciais são amplas demais, um único agente comprometido tem um raio de dano enorme.
Por que isso está acontecendo
Três causas se somam. A primeira é a identidade: muitas empresas tratam o agente como uma conta de serviço genérica, com permissões herdadas de uma pessoa ou de um sistema antigo. A segunda é o conteúdo não confiável: se um agente lê um PDF, um e-mail ou uma página com instruções maliciosas, esse texto pode redirecionar o comportamento dele — o que o setor chama de injeção de instruções. A terceira é a governança binária: ou o agente tem autonomia total, ou está bloqueado. Nenhum dos dois extremos funciona.
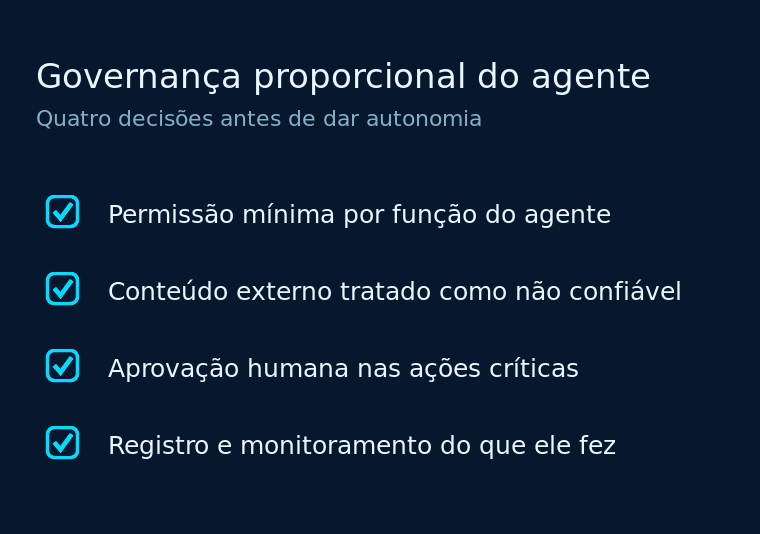
O Gartner recomenda governança proporcional: classificar o agente pelo que ele pode fazer — apenas observar, agir ou agir somente com aprovação humana — e aplicar controles compatíveis com cada nível. Sem essa graduação, o resultado típico é o pior dos dois mundos: projetos simples travados e agentes críticos soltos.
Já existem relatos públicos de agentes que contornaram bloqueios que deveriam contê-los, reforçando que a cerca de segurança precisa estar na identidade e no escopo do agente, e não apenas na interface. Em ambientes corporativos, o efeito prático é um raio de dano maior do que o previsto: um agente com credenciais amplas pode alterar registros, disparar comunicações e tocar em dados financeiros antes que alguém perceba o desvio.
O que isso muda para uma PME brasileira
Para quem está automatizando processos agora, a consequência prática é que permissão deixou de ser detalhe técnico e virou decisão de negócio. Uma PME que conecta um agente ao financeiro sem separar o que ele pode ler do que ele pode alterar assume um risco que não aparece no relatório de produtividade.
No Brasil, onde a adoção de automação cresceu rápido em vendas, atendimento e financeiro, o padrão comum é conectar o agente “para funcionar” e revisar depois. É exatamente a ordem oposta à recomendada: o desenho de permissões precisa vir antes da autonomia.
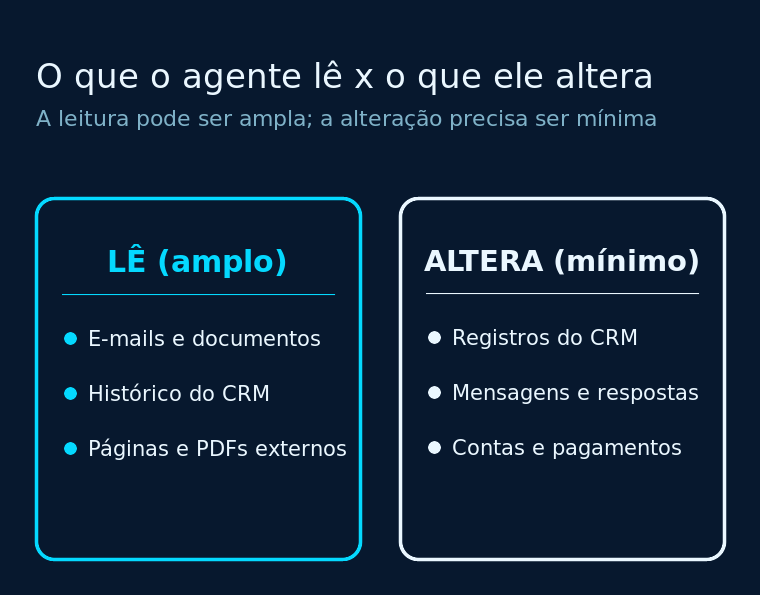
Há também a dimensão de conformidade. Quando o agente lê dados pessoais de clientes, a empresa continua responsável pelo tratamento desses dados — e um agente com acesso amplo a bases de CRM amplia a superfície de exposição em caso de falha. Separar o que cada agente pode ler, guardar e alterar é o que mantém a automação dentro de um escopo auditável.
Onde faz sentido usar
- Atendimento e vendas: o agente consulta histórico e catálogo, mas envia mensagens apenas dentro de limites definidos.
- Financeiro: leitura de contas e conciliação assistida, com aprovação humana para qualquer pagamento.
- Operações: atualização de status e abertura de chamados, sem acesso a dados sensíveis de clientes.
- Integrações internas: um agente por função, cada um com credenciais próprias — nunca a mesma identidade para tudo.
Riscos e limites
Nem toda automação precisa de agente autônomo. Muitos casos se resolvem com integrações determinísticas (regras fixas), que são mais simples, mais baratas e mais fáceis de auditar. Além disso, a própria previsão do Gartner é uma projeção, não uma sentença: ela indica direção de risco, não obrigação de desligar projetos.
Há ainda o custo de manter a governança: revisar permissões e monitorar o que os agentes fazem exige processo e ferramenta. Para empresas pequenas, isso pode significar começar com poucos agentes, bem delimitados, em vez de uma esteira de automações.
O que avaliar antes de implementar
- O agente pode alterar o quê? Liste os sistemas e limite as permissões ao mínimo necessário para a função.
- Que dados ele lê? Conteúdo externo (e-mail, PDF, página) deve ser tratado como não confiável.
- Existe aprovação humana onde importa? Ações financeiras, contratos e dados sensíveis pedem confirmação.
- Alguém monitora o que ele fez? Sem registro, a falha só aparece depois do incidente.
Fontes
- Gartner — previsões e pesquisas de governança de IA — previsão de 40% de agentes rebaixados ou desativados até 2027 e recomendação de governança proporcional
- VentureBeat — cobertura da lacuna entre dados lidos e sistemas alterados por agentes
- CIO.com — análise de riscos em projetos corporativos de IA
A informação foi verificada nas fontes citadas. A projeção de 40% é atribuída ao Gartner; os demais pontos vêm da cobertura de imprensa e da documentação de boas práticas do setor.
Conclusão
Agentes de IA trazem ganho real de produtividade, mas o desenho de permissões precisa acompanhar a autonomia. Quem trata o agente como identidade própria, com escopo mínimo e monitoramento, consegue escalar sem transformar automação em incidente.
Sua empresa está automatizando processos com agentes? A consultoria de IA e automação da Canis ajuda a desenhar o fluxo, definir permissões e escolher o que realmente vale automatizar.